As falhas de segurança do PS5 viraram um dos assuntos mais quentes do mundo dos games em 2026. Em poucos meses, a cena que estuda o console da Sony passou de descobertas isoladas para cadeias de exploração que alcançam anos de versões de firmware, e a fabricante respondeu com atualizações em sequência, exigências para entrar na PSN e até um pagamento de US$ 50 mil por uma falha crítica.
Neste post, reunimos o que aconteceu, em ordem, com base no que foi publicado pela imprensa especializada. Não é um tutorial: o objetivo é noticiar e explicar o contexto, sem ensinar a desbloquear nada.
Linha do tempo das falhas de segurança do PS5
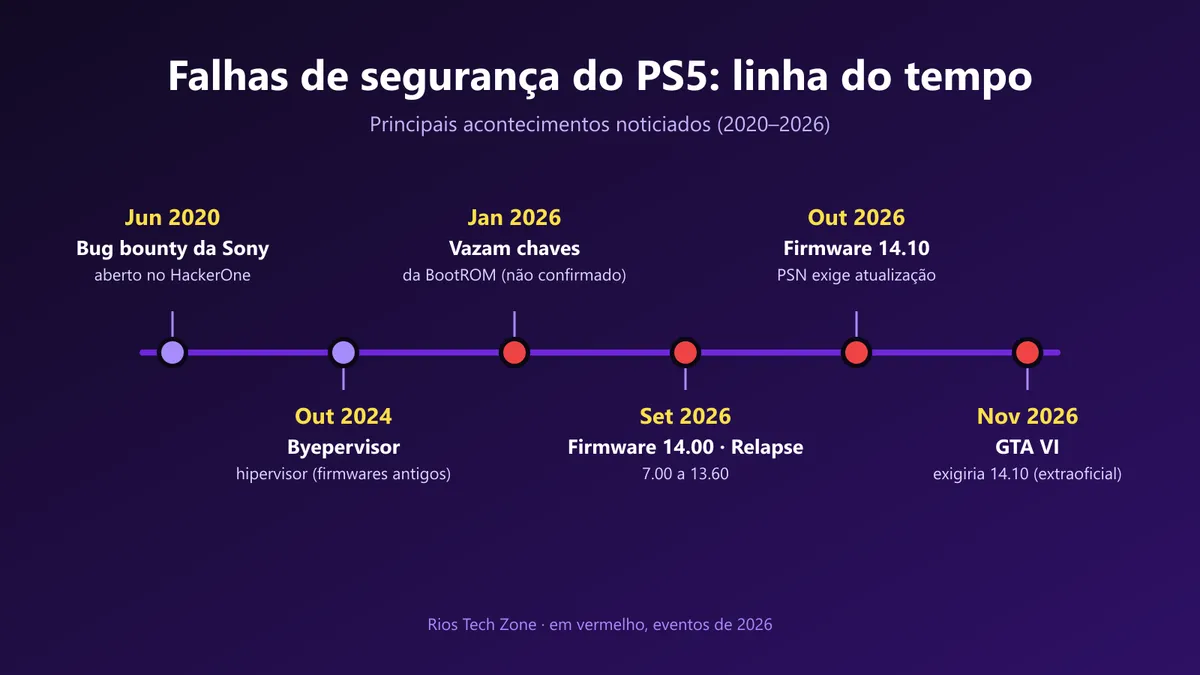
| Quando | O que aconteceu |
|---|---|
| Junho de 2020 | Sony abre ao público seu programa de recompensas por falhas (bug bounty) no HackerOne |
| Outubro de 2024 | Pesquisador apresenta o “Byepervisor”, falha no hipervisor de firmwares antigos |
| Virada de 2025 para 2026 | Vazam supostas chaves da BootROM do console |
| 16 de setembro de 2026 | Sony lança o firmware 14.00 |
| 29 de setembro de 2026 | Cadeia “Relapse” é publicada, cobrindo firmwares 7.00 a 13.60 |
| 1º de outubro de 2026 | Firmware 14.10 chega com novas correções; PSN passa a exigi-lo, segundo relatos |
| Outubro de 2026 | Surgem anúncios de falhas no 14.10; Sony lança o 14.20 |
O vazamento das chaves da BootROM
O episódio que mais preocupou especialistas veio na virada do ano. Segundo veículos como Notebookcheck e o blog francês Korben, chaves de nível 0 da BootROM do PS5 (o código gravado no próprio chip, o primeiro a rodar quando o console liga) foram divulgadas publicamente. As publicações originais teriam sido apagadas pouco depois.
A gravidade está no lugar onde essas chaves ficam: elas são gravadas no silício. Isso significa que uma atualização de sistema não consegue trocá-las. A correção, nesse caso, só viria com novos chips, protegendo apenas consoles fabricados depois.
Há, porém, duas ressalvas importantes que a própria imprensa destacou:
- a Sony não confirmou a autenticidade do material nem anunciou medidas;
- o vazamento não é um desbloqueio pronto. Ele facilita a pesquisa (por exemplo, para analisar como o sistema é carregado), mas não equivale a um “jailbreak” para o usuário comum.
No vídeo abaixo, o canal Cotidiano Nerd comenta a repercussão do vazamento na comunidade:
 YouTube · clique para assistir
Relapse: a cadeia que alcançou anos de firmware
No fim de setembro, a cena ganhou seu marco mais comentado do ano. Publicado em 29 de setembro de 2026, o Relapse é descrito como uma cadeia de exploração em duas etapas que funciona no PS5 e no PS5 Pro com firmwares de 7.00 a 13.60, segundo reportagens do Cybersecurity News, do Notebookcheck e do tbreak.
De acordo com essas reportagens:
- a primeira etapa explora uma falha no navegador embutido no console (baseado no WebKit);
- a segunda dá acesso ao kernel, o núcleo do sistema;
- o método é “tethered”, ou seja, deixa de valer quando o console reinicia e precisa ser executado de novo.
O alcance chamou atenção porque cobre praticamente todos os consoles que não receberam as atualizações mais recentes. O Kotaku, citado pelo tbreak, observou que isso também afeta jogos novos, já que muitos exigem firmwares recentes para rodar.
Byepervisor Reborn
Em outubro, outro trabalho voltou ao noticiário: o Byepervisor Reborn, sucessor de uma pesquisa apresentada em 2024 na conferência hardwear.io. Segundo a cobertura, a nova versão explora uma falha na forma como o PS5 volta do modo de repouso e alcança firmwares até 13.60. A própria imprensa ressalta que se trata de material para desenvolvedores, e não de algo pronto para jogadores.
A resposta da Sony: firmwares 14.00, 14.10 e a exigência na PSN
A Sony não comenta publicamente cada falha, mas os efeitos das atualizações foram rápidos:
- Firmware 14.00 (16 de setembro): foi a primeira versão fora do alcance do Relapse. Como o PS5 não permite voltar oficialmente para versões anteriores, consoles atualizados deixaram de ser vulneráveis a essa cadeia.
- Firmware 14.10 (1º de outubro): trouxe novas correções de segurança, sem detalhar quais. Segundo o Notebookcheck, conectar à PSN passou a exigir essa versão, o que isola consoles modificados que ficaram em firmwares antigos.
- Firmware 14.20 (outubro): lançado depois de relatos de que o 14.10 também havia sido contornado.
Ainda em outubro, o pesquisador conhecido como Gezine demonstrou um contorno no 14.10 que dá acesso a configurações de depuração restritas, e foi anunciada uma falha de kernel chamada Prolapse para os firmwares 14.00 e 14.10. Um relato do site iXBT afirma que o 14.20 também teria sido explorado poucas horas após o lançamento, mas não encontramos confirmação independente dessa informação.
GTA VI no meio da disputa
O lançamento de GTA VI no PS5, marcado para 19 de novembro de 2026, colocou ainda mais pressão no assunto. Segundo dados extraídos do jogo por uma conta especializada e repercutidos por TweakTown e Notebookcheck, a versão de PS5 exigiria o firmware 14.10 ou superior, o que, na prática, a deixaria fora do alcance das cadeias públicas mais conhecidas.
Vale reforçar: nem Rockstar nem Sony confirmaram essa exigência. Até o lançamento, ela deve ser tratada como informação extraoficial.
Quando a falha vira recompensa
Nem toda descoberta vai parar na cena. Desde 2020, a Sony mantém um programa público de recompensas no HackerOne, que paga de algumas centenas a mais de US$ 50 mil por falhas no PS4, no PS5 e nos serviços da PlayStation, desde que reportadas primeiro à empresa.
Em 2026, segundo Dexerto e TweakTown, um pesquisador recebeu US$ 50 mil por reportar uma falha crítica no hipervisor do PS5, que ele afirma ter encontrado com ajuda de inteligência artificial generativa. A mesma cobertura relata que o pesquisador Andy Nguyen (theflow0) já conhecia a falha e a usava como base de um projeto para rodar Linux no console, projeto que teria sido abandonado depois da correção.
O caso resume a disputa: a mesma falha pode virar ferramenta da cena, projeto de pesquisa ou pagamento oficial, dependendo de quem a encontra e do que decide fazer com ela.
O que isso significa para quem tem um PS5
Para o jogador comum, o cenário pede cautela:
- Manter o console atualizado continua sendo a forma mais simples de ficar protegido e de continuar usando a PSN e os jogos novos;
- consoles modificados correm o risco de perder o acesso à PSN e de ter a garantia invalidada, além de dependerem de código de terceiros sem nenhuma garantia de segurança;
- boa parte das notícias sobre “desbloqueios” se refere a ferramentas de pesquisa, não a soluções prontas para jogar.
Aqui no Rios Tech Zone, vamos continuar acompanhando o tema apenas pelo lado da notícia. Conheça mais sobre a proposta do blog na nossa página Sobre.
Conclusão
2026 foi o ano em que a segurança do PS5 foi testada de vários lados ao mesmo tempo: chaves supostamente vazadas no nível do hardware, uma cadeia que alcançou anos de firmwares, atualizações em sequência e uma recompensa recorde por uma falha no hipervisor. Com GTA VI chegando e a PSN exigindo versões recentes, a tendência é que a Sony siga fechando brechas rapidamente, e que a cena continue procurando as próximas.
Fontes
- Notebookcheck: Sony enfrenta falha impossível de corrigir no PS5 com vazamento das chaves da BootROM
- Korben: PS5 BootROM keys have leaked and Sony can’t patch it
- Cybersecurity News: New PS5 Relapse exploit breaks into the kernel across years of firmware releases
- tbreak: PS5 jailbreak Relapse e firmware 13.60
- Notebookcheck: Sony bloqueia consoles desbloqueados na PSN exigindo o firmware 14.10
- Notebookcheck: Prolapse, falha para o firmware 14.10
- TweakTown: GTA VI exigiria o firmware 14.10 ou superior
- HotHardware: Sony atualiza o PS5 de novo com GTA 6 no horizonte
- iXBT Games: Byepervisor Reborn
- iXBT Games: relato sobre o firmware 14.20
- Dexerto: PlayStation paga US$ 50 mil por falha crítica
- TweakTown: pesquisador defende pagamento de US$ 50 mil da Sony
- The Daily Swig: Sony lança programa de recompensas da PlayStation
Imagens: capa e linha do tempo criadas pelo Rios Tech Zone.